
Siber güvenlik uzmanları, WhatsApp gibi anlık mesajlaşma platformlarından kopyalanarak rehbere aktarılan telefon numaralarının pano (clipboard) üzerinden cihaz güvenliğini riske attığını duyurdu. Görünmez kod dizilimleri ve zararlı yazılımlar nedeniyle kişisel verilerin, SMS onay kodlarının ve mobil bankacılık katmanlarının siber korsanların eline geçebileceği bildirildi.
İletişim akışı sırasında metin bloklarının arasına gizli biçimlendirme karakterleri veya kötü niyetli komutlar eklenebiliyor. Telefonun geçici bellek hafızasına alınan veriler yalnızca standart bir irtibat numarasıyla sınırlı kalmayıp tıklamasız script yöntemleriyle işletim sisteminin arama servislerinde güvenlik zafiyetleri doğurabiliyor. Kopyalama işlemiyle devreye giren korsan komutlar, kullanıcının haberi olmadan adres defterindeki kişilere sahte iletiler gönderebiliyor.
Akıllı telefonlardaki pano veri ihlallerine dikkat çeken siber güvenlik araştırmacıları konuyu şu sözlerle aktardı:
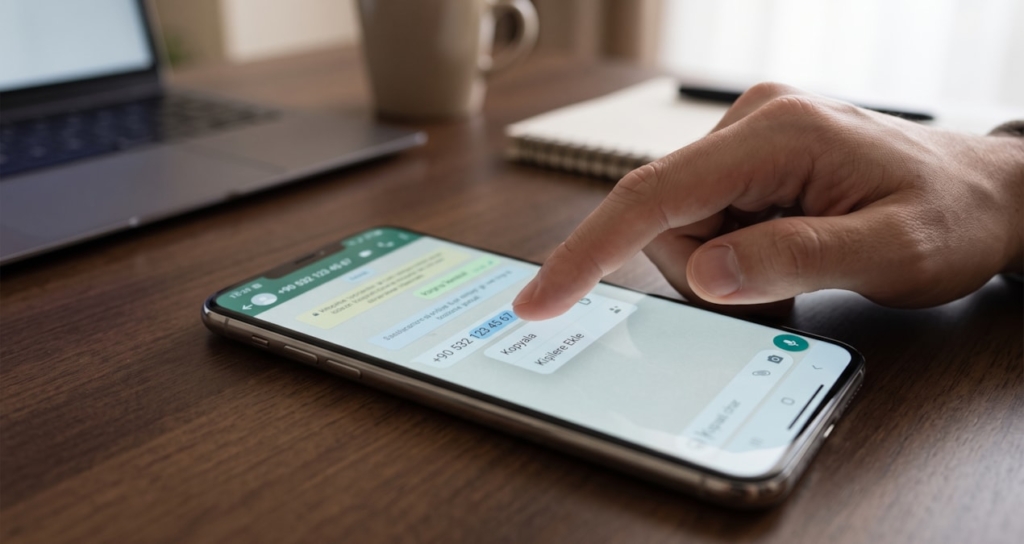
Kullanıcılar WhatsApp’tan bir numarayı kopyaladıklarında, cihazın panosuna erişim yetkisi olan üçüncü taraf uygulamalar veya cihaza sızmış zararlı yazılımlar bu hareketliliği anında tespit edebiliyor. Daha da tehlikelisi, kopyalanan metin içerisinde yer alan kodlar, rehber erişim yetkisi olan diğer uygulamaları tetikleyerek adres defterinizdeki tüm verilerin dışarı sızdırılmasına yol açabiliyor.
Olası veri sızıntılarını ve finansal riskleri engellemek adına kullanıcılara şu tedbirler tavsiye ediliyor:
Bilinmeyen numaraları doğrudan panoya kopyalamak yerine arama ekranına el ile yazarak kaydetmek,
Sohbet penceresi üzerinden doğrudan platformun sunduğu “Kişilere Ekle” veya “Yeni Kişi Oluştur” seçeneğini tercih etmek,
İşletim sistemi ayarlarından mobil uygulamaların pano erişim yetkilerini sınırlandırmak,
Cihazlarda aktif ve güncel bir mobil güvenlik yazılımı çalıştırmak.